Telegram创始人否认远程代码漏洞 称服务端已修复
分类网络安全
来源西港卫视
发布时间2026/11/14 08:12
详情描述
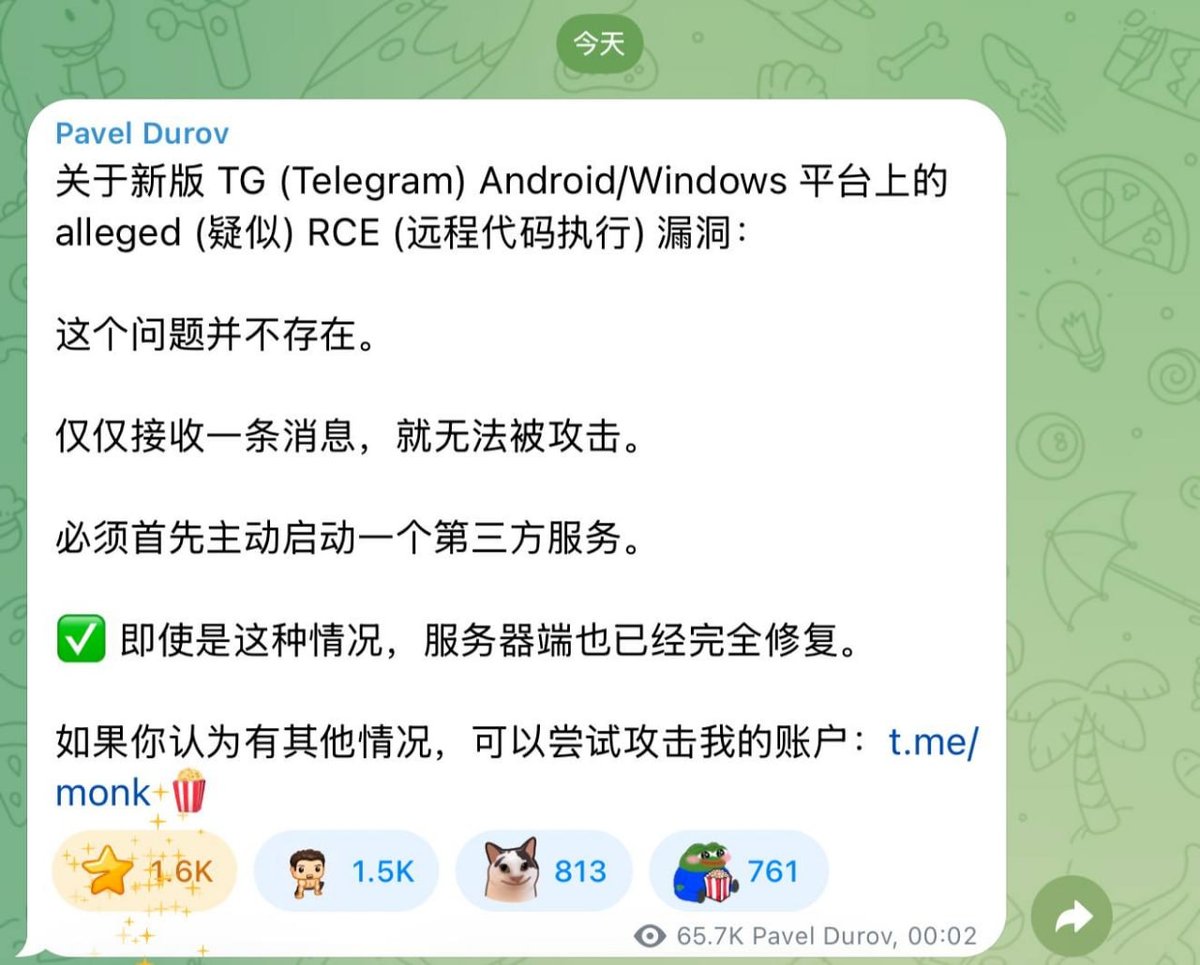
有网友投稿称,新版Telegram的安卓与Windows客户端存在疑似远程代码执行(RCE)漏洞。Telegram创始人就此公开回应,否认该漏洞成立。
他的说法是:仅接收一条消息,用户不会被攻击;要触发问题,必须先由用户主动启动某个第三方服务。他同时表示,即使在这种前提下,服务器端也已完全修复。
为回应质疑,他公开了自己的账号,邀请认为存在其他情况的质疑者直接尝试攻击验证。相关说法针对的是服务端修复,客户端是否同步更新,回应中并未逐一说明,事件的具体日期也未见标注。
对普通用户来说,实际影响集中在两点:一是保持客户端为最新版本,二是不要安装来源不明的第三方插件或启动来路不明的第三方服务。按官方说法,单纯接收消息不构成被攻击条件,引发此类风险的操作,更多与用户主动接入的第三方服务有关。
📋 简要摘要 ▸
针对网友投稿称新版Telegram安卓与Windows客户端存在疑似远程代码执行(RCE)漏洞,Telegram创始人回应称该问题并不存在:仅接收一条消息无法被攻击,攻击需用户先主动启动某个第三方服务,且服务器端已完成全面修复。他还公开自己的账号,邀请质疑者尝试攻击验证。原文未标注事件具体日期。
📋 完整原文 ▸
#网友投稿
#Telegram创始人回复漏洞问题:
关于新版 TG (Telegram) Android/Windows 平台上的 alleged (疑似) RCE (远程代码执行) 漏洞:
这个问题并不存在,仅仅接收一条消息,就无法被攻击。必须首先主动启动一个第三方服务,即使是这种情况,服务器端也已经完全修复。
如果你认为有其他情况,可以尝试攻击我的账户:[t.me/monk](http://t.me/monk)
ps:**老大说话就是硬气,你有本事来搞我**