币安黑客资金流向指向朝鲜 手法与去年交易所大案一致
分类加密货币
来源柬暗黑搜查
发布时间2026/10/30 16:07
详情描述
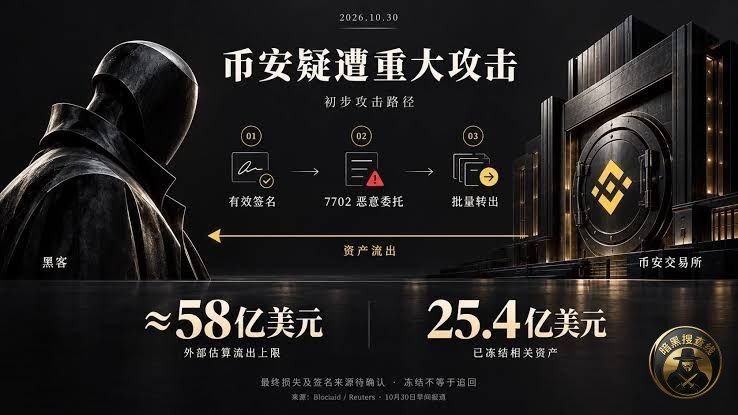
币安被盗事件的后续调查出现新进展。链上侦探ZachXBT发文指出,此次攻击极有可能由朝鲜国家级黑客组织Lazarus Group实施。慢雾科技创始人余弦表示,币安黑客洗劫资金的关联钱包地址,已与2025年初Phemex交易所被盗事件中的黑客地址产生关联,而Phemex案的攻击者此前已被证实为朝鲜黑客。
安全机构Blockaid给出了手法层面的判断:黑客利用EIP-7702恶意授权诱导签名完成洗劫,与Bybit交易所遭攻击的手法"非常相似",高度符合朝鲜黑客的特征。三方的指向一致——地址关联、作案手法、行为特征均落在同一批人身上。
普通用户面临的风险点在于EIP-7702授权本身。这类钓鱼不需要你交出私钥或助记词,只要在恶意DApp页面上签署一次授权,钱包控制权就可能被交给恶意合约,签名之后资产可被直接转走。也就是说,钱包没有丢、私钥没有泄露,钱照样会没。
对持有链上资产的人,眼下可以做的有两件事:一是用链上工具检查自己钱包的授权记录,重点看是否存在不明来源的EIP-7702委托,发现即撤销;二是把大额资产转到冷钱包,减少留在热钱包和常用交互地址中的余额。
目前所有结论均来自链上侦探与安全机构的独立分析,币安官方最终技术调查报告尚未发布。攻击者的最终定性、被盗资金的完整流向,仍需等待官方调查结果。
📋 简要摘要 ▸
链上侦探ZachXBT指出,此次币安被盗事件极可能由朝鲜Lazarus Group实施;慢雾创始人余弦称涉案钱包地址与2025年初Phemex被盗案存在关联,Blockaid则表示攻击手法与Bybit案高度相似,均通过EIP-7702恶意授权诱导签名完成洗劫。官方最终技术调查报告尚未发布。
📋 完整原文 ▸
#币安事件后续:目前的行业调查和链上数据均高度指向朝鲜黑客组织。 虽然官方的最终技术调查报告尚未出炉,但多位全球顶尖的区块链安全专家和侦探已锁定了朝鲜背景的黑客:
链上侦探的诊断: 著名链上侦探 ZachXBT 发文明确指出,本次币安黑客攻击事件极有可能由朝鲜国家级黑客组织 Lazarus Group 实施。
地址与前科关联: 慢雾科技(SlowMist)创始人余弦表示,币安黑客洗劫资金的关联钱包地址,已与 2025 年初 Phemex 交易所被盗事件 中的黑客地址产生关联,而当时的攻击者已被证实为朝鲜黑客。
手法极其相似: 安全机构 Blockaid 称,黑客利用 EIP-7702 恶意授权诱导签名进行洗劫的手法,与之前 Bybit 交易所遭到攻击的手法“非常相似”,高度符合朝鲜黑客的特征。
各大交易所都是金三胖的御用金库
**---**
🚀 歡迎關注 [我們的頻道](https://t.me/UndergroundNewsforcambodia)
台湾人在柬埔寨
https://t.me/taiwaneseincambodia
台湾人在菲律宾
https://t.me/taiwaneseinphilippines
台湾人在越南
https://t.me/taiwaneseinvietnam
马来西亚人在柬埔寨
https://t.me/MALAYSIAIANAKCAMBODIA
亚洲极乐
https://t.me/asiaparadiselife
东南亚精彩生活
https://t.me/gogogosea
台湾东南亚新闻
https://t.me/sea_news_channel
台湾人在柬埔寨代购群
https://t.me/buyincambodia