小米手机被曝预装组件录屏上传 涉应用列表采集
分类科技安全
来源木牌日记
发布时间2026/11/04 13:29
详情描述
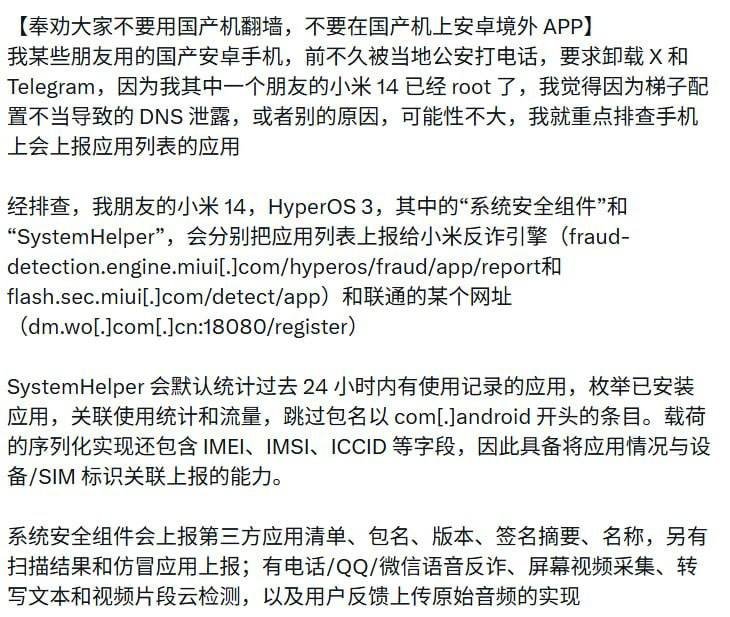
10月31日,一名开发者称,其朋友接到警方电话后被要求卸载X与Telegram。该开发者随后检查了这位朋友使用的小米14,称发现手机预装组件会向小米及联通相关服务器上报应用列表。
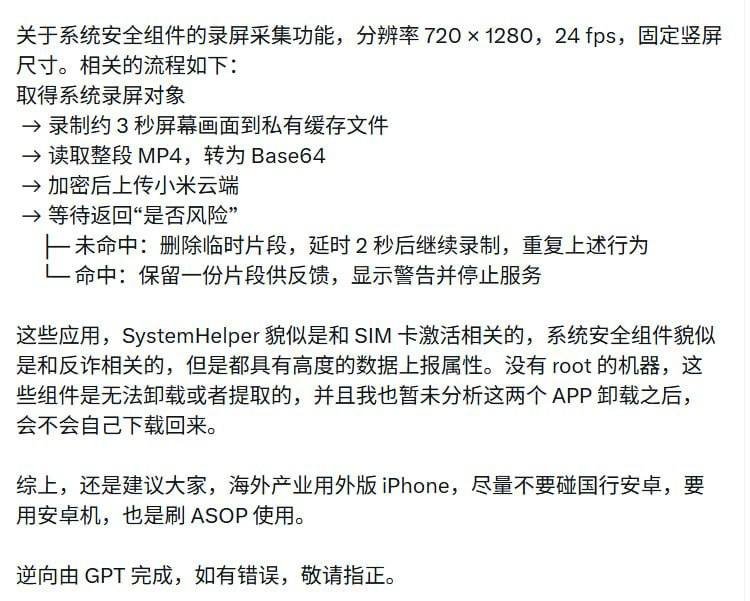
按这名开发者的说法,小米14的系统安全组件中还包含将约3秒录屏片段加密上传、在云端进行检测的代码。此后多名网友分享了对小米17 Pro Max的AI辅助分析结果,同样指出预装组件具备读取应用列表、设备信息与SIM卡信息的能力。上述发现均来自开发者与网友的个人检查,小米方面尚未就这些具体指控作出公开回应。
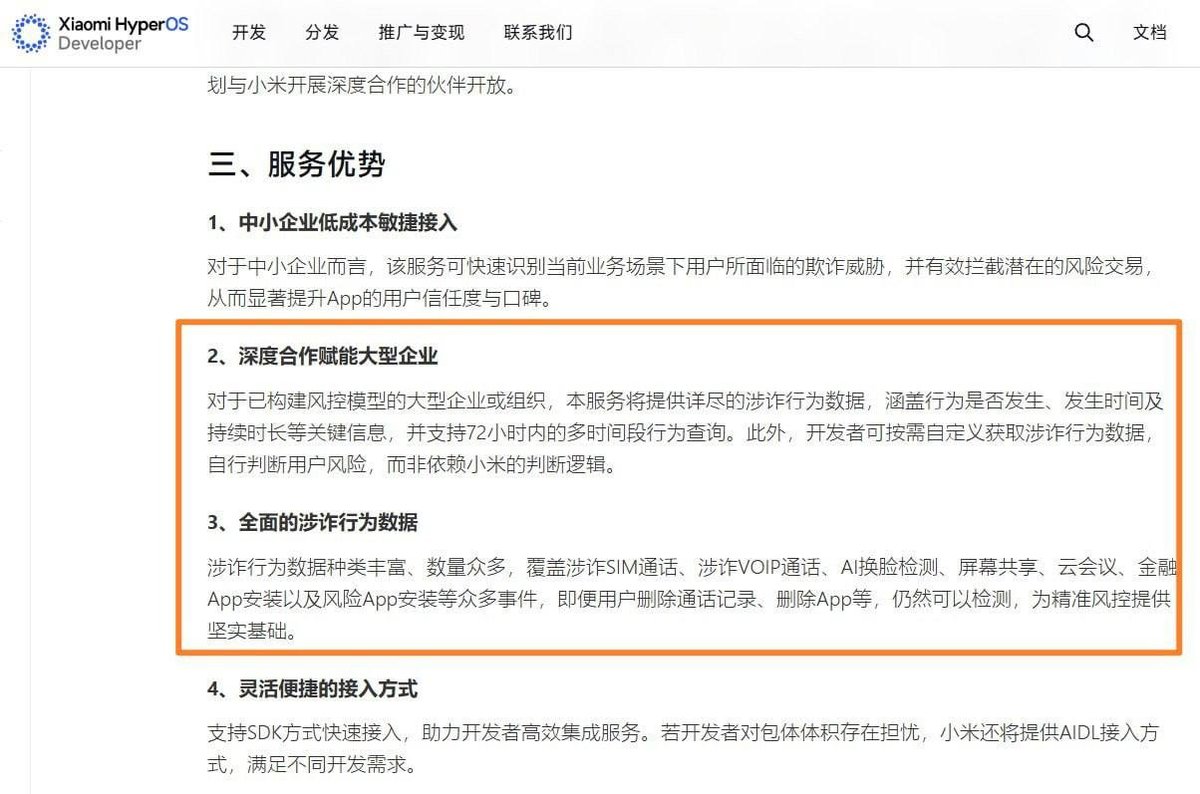
小米官方开发者文档则写明,其反诈服务可向深度合作方提供部分设备行为数据的查询,支持查询过去72小时内的相关行为,并称在用户删除通话记录或应用后仍可检测。也就是说,本地删除记录并不等于相关行为数据随之消失。这些数据的具体存储位置与保留期限未公开。
对普通用户而言,可在手机设置中关闭不必要的权限授予与诊断数据上传;有敏感沟通需求的人,可考虑使用独立设备处理。想弄清数据去向的用户,可查阅厂商隐私政策中关于数据共享对象与保留期限的条款。
📋 简要摘要 ▸
有开发者称朋友接到警方电话被要求卸载X与Telegram,随后检查小米14发现预装组件会向小米及联通相关服务器上报应用列表,系统安全组件中还包含将约3秒录屏片段加密上传、在云端做检测的代码。多名网友对小米17 Pro Max的AI辅助分析也指出,预装组件具备读取应用列表、设备与SIM卡信息的能力。小米官方开发者文档则写明,其反诈服务可向深度合作方提供过去72小时内的设备行为数据查询。
📋 完整原文 ▸
多名用户检查小米手机:预装组件进行应用信息采集、后台行为记录和录屏上传
10月31日,某开发者称,朋友接到警方电话,被要求卸载X和Telegram。
他随后检查朋友的小米14,称发现预装组件涉及向小米及联通相关服务器上报应用列表,系统安全组件还包含将约3秒的录屏片段加密上传、进行云端检测的代码。
众多网友随后分享了对小米17 Pro Max的AI辅助分析,同样指出预装组件具有读取应用列表、设备及SIM卡信息等能力。
小米官方开发者文档则介绍,其反诈服务可向深度合作方提供部分设备行为数据,支持过去72小时内的相关行为查询,并称删除通话记录或应用后仍可检测。