Telegram传远程控制漏洞 关注机器人即可被操控
预警类型网络安全
严重程度高
发布时间2026/11/13 09:50
详情描述
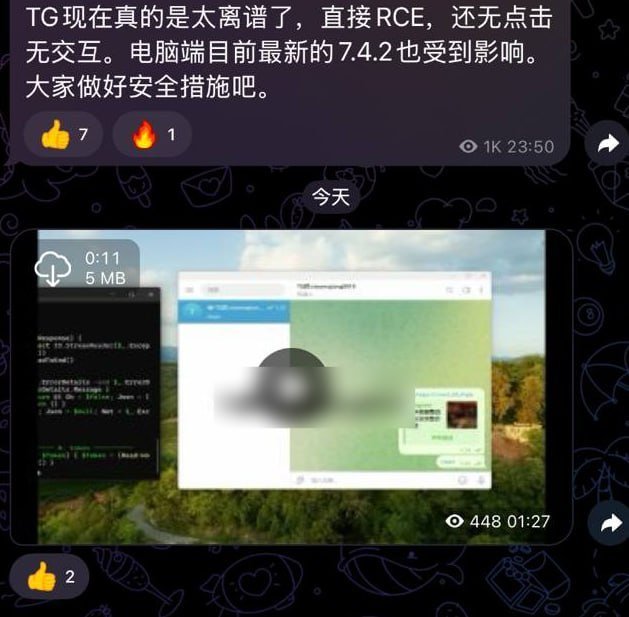
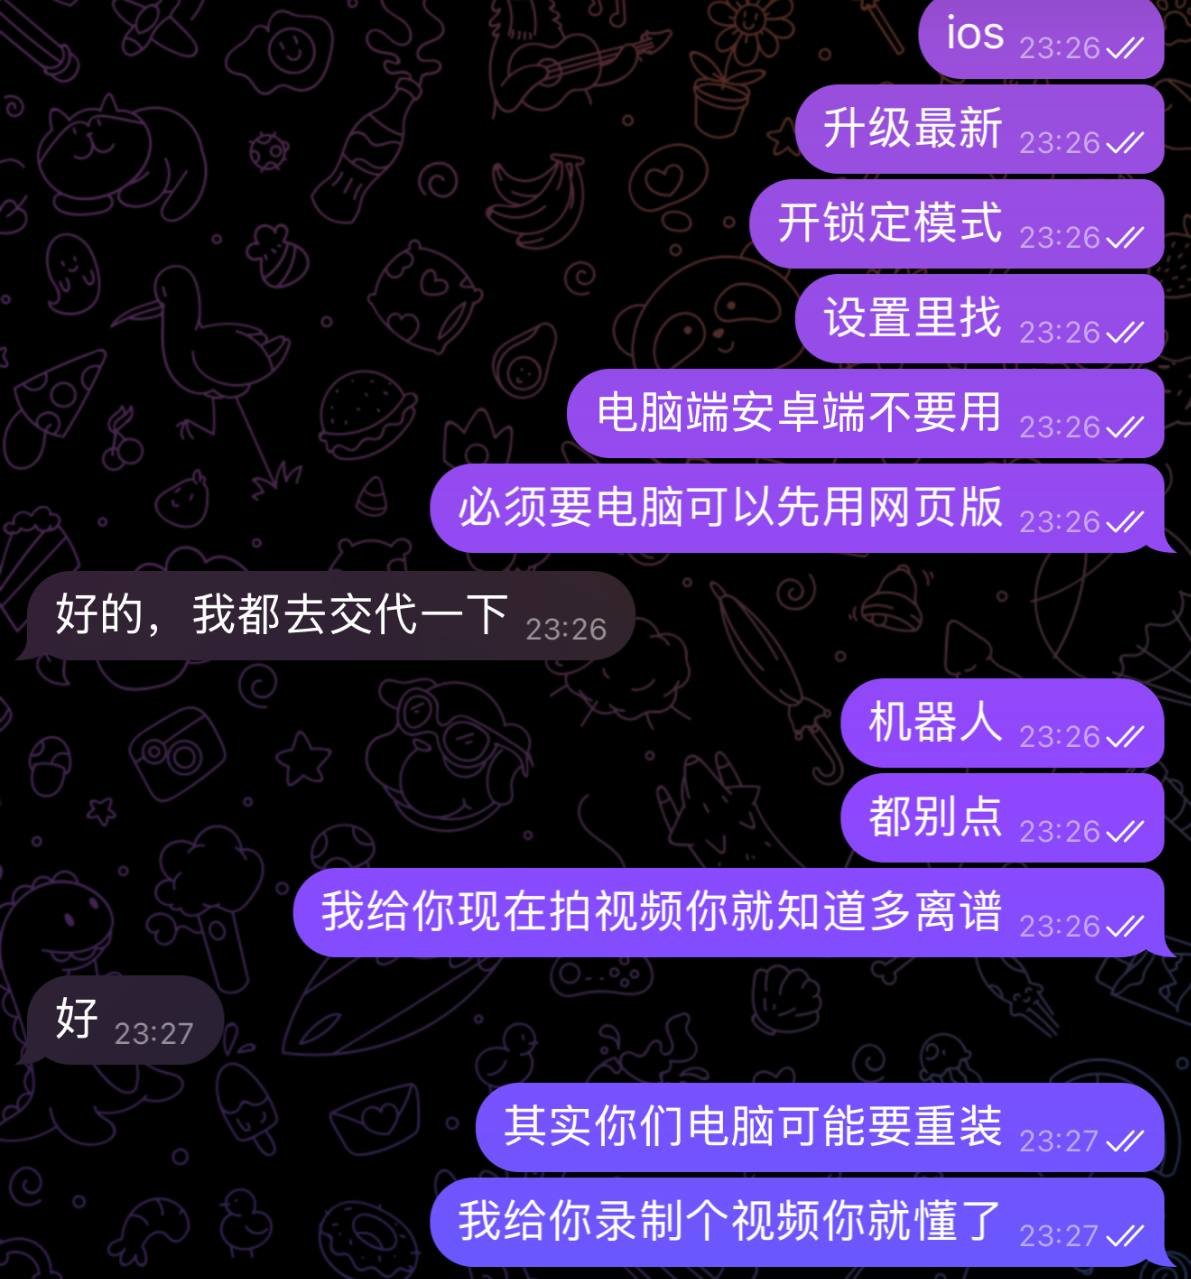
柬埔寨华人社群里流传一条爆料:有开发团队声称已公开Telegram的漏洞和完整利用代码,附带演示视频,并把商业化利用工具免费发放。爆料者的说法是,攻击不需要用户做任何操作,只要关注了特定机器人,对方就能直接远程操控整台设备,不是通常意义上的盗号,而是接管设备本身。爆料还称,已经有公司的人中招。
以上内容目前仅为群友爆料,Telegram官方未出面证实,也没有第三方安全机构公开验证。爆料者给出的建议是按最坏情况处理:立即取消关注所有来路不明的机器人。对普通用户来说,判断标准可以简单一些:凡是记不清什么时候关注的、不知道是谁运营的、通过陌生链接或群转发添加的机器人,都先取消关注。
如果漏洞说法成立,风险点不在于账号密码外泄,而在于设备被远程控制。这意味着手机里的聊天记录、相册、通讯录,以及各类绑定支付的App都可能暴露在对方视野内。这种情况比“被盗号”更难察觉,事后补救的余地也更小。
眼下可以做的有三条:清理机器人关注列表,不常用和来源不明的直接取消关注;开启Telegram两步验证,同时检查已登录设备,把不认识的会话下线;不在任何陌生机器人的对话页面输入验证码、密码或身份信息,即便对方自称官方。若手机近期出现异常发热、流量暴涨、自动弹窗或操作失灵,先备份重要资料再排查。
消息的真实性有待证实,但在官方给出结论之前,把来路不明的机器人清一遍,成本很低。
📋 简要摘要 ▸
有群友爆料称,某开发团队公开了Telegram漏洞及完整利用代码,并免费发布商业化工具,声称仅需关注恶意机器人即可被远程控制设备,而非单纯盗号。消息真实性尚未获官方证实,但已在本地华人社群引发关注,爆料者建议立即取消关注所有来路不明的机器人。
📋 完整原文 ▸
**#群友爆料****:有个开发团队已经公开了tg的漏洞和完整的漏洞代码包括演示视频,**甚至在免费发商业化工具。
各位兄弟一定要小心,**立刻取消关注所有机器人。**
漏洞是不需要做任何操作的,只要关注了机器人,对方是可以直接控制设备,不是盗号,是直接远程操控整个设备!!!
PS: 这次的**漏洞是真的夸张~~** 已经有公司的人中招了。
**广告赞助商,均已上押担保**
**———————————————**
➖➖➖🔥🔥🔥🔥🔥➖➖➖
[**柬埔寨大事件**](https://t.me/JPZDSJ) [**灰产曝光**](https://t.me/HCBGDSJ)
[**二手车买卖**](https://t.me/xigangche) [**西港二手群**](https://t.me/xigangdsj)
[**柬埔寨求职**](https://t.me/JPZSR) ** **[**金边二手群**](https://t.me/JBRSSC)
[**柬埔寨聊天交友**](https://t.me/xiganglm) [**男人俱乐部**](https://t.me/NanRenClubYellow)
🛎 ☎️爆料与广告联系:@yysd8886