FBI通报ARTEX被滥用 黑客3小时攻破系统
分类网络安全
来源西港卫视
发布时间2026/11/19 12:30
详情描述
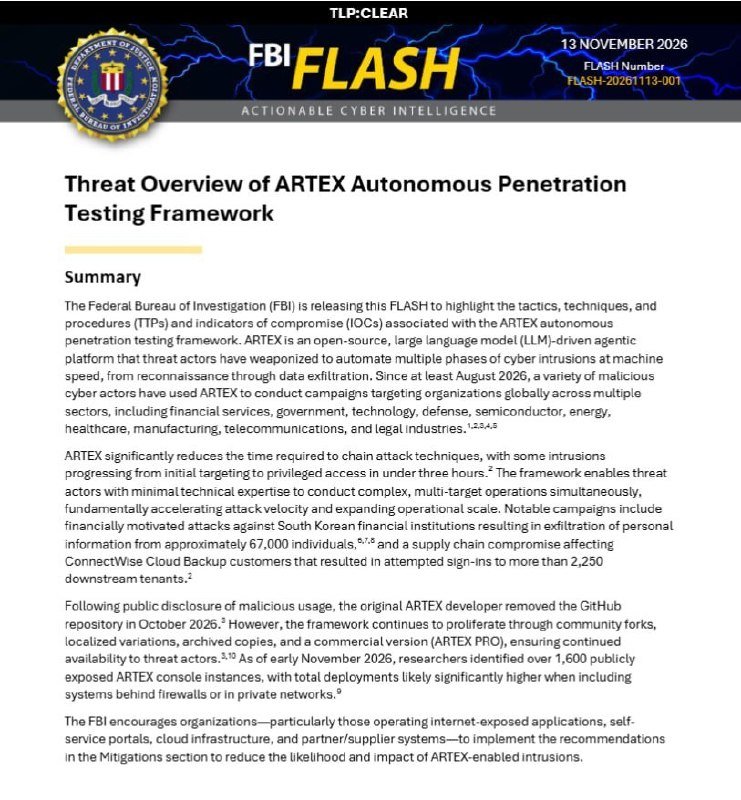
美国FBI发布通报,开源AI安全测试工具ARTEX被黑客用于攻击。该软件原本用于帮企业进行AI安全测试,但至少从今年8月起,出现黑客用它同时攻击多个目标的案例,部分案件中从选定目标到取得系统高级权限用时不足3小时。
通报提到的受害方包括韩国多家金融机构,约6.7万人的个人信息被盗;云备份服务商ConnectWise有超过2250个客户环境遭黑客尝试登录。
开发者已于10月8日撤下GitHub上的原始项目,但副本仍在流传。到11月初,研究人员在公网仍能看到超过1600个ARTEX控制台在运行,这些暴露在外的入口尚未关闭。
对使用过该工具或采购相关安全测试服务的企业,可以先确认自己的控制台是否对公网开放,将其下线或限制访问来源;同时收紧远程运维权限,并检查云备份服务的登录日志,重点看异常来源地址和失败重试记录。ConnectWise大量客户环境遭尝试登录,说明云备份账号是这轮攻击的重点目标之一。
📋 简要摘要 ▸
美国FBI通报称,开源AI安全测试工具ARTEX被黑客大规模滥用,部分案件中不到3小时即可取得系统高级权限。韩国多家金融机构约6.7万人信息泄露,云备份服务商ConnectWise逾2250个客户环境遭尝试登录。开发者已于10月8日撤下原始项目,但公网仍有逾1600个控制台在运行。
📋 完整原文 ▸
近日 FBI 发布通报一款名叫 ARTEX 的软件,原本是用 AI 帮企业做安全测试的开源工具,但最少从今年 8 月起,就有黑客用它同时攻击多个目标。
在部分案件中,黑客从选定目标到拿到系统的高级权限,用了不到 3 个小时。
近期韩国多家金融机构遭到攻击,约 6.7 万人的个人信息被盗。另一起事件中云备份服务商 ConnectWise 被黑客尝试登录了超过 2,250 个客户环境。
该软件的开发者在 10月8日 撤下了 GitHub 上的原始项目,但副本仍在流传。到了 11 月初,研究人员还能在公网上看到超过 1,600 个 ARTEX 控制台。