地下论坛叫卖iOS全版本远控工具 可窃加密钱包
预警类型网络安全
严重程度高
地点线上(境外地下论坛)
发布时间2026/11/17 21:05
详情描述
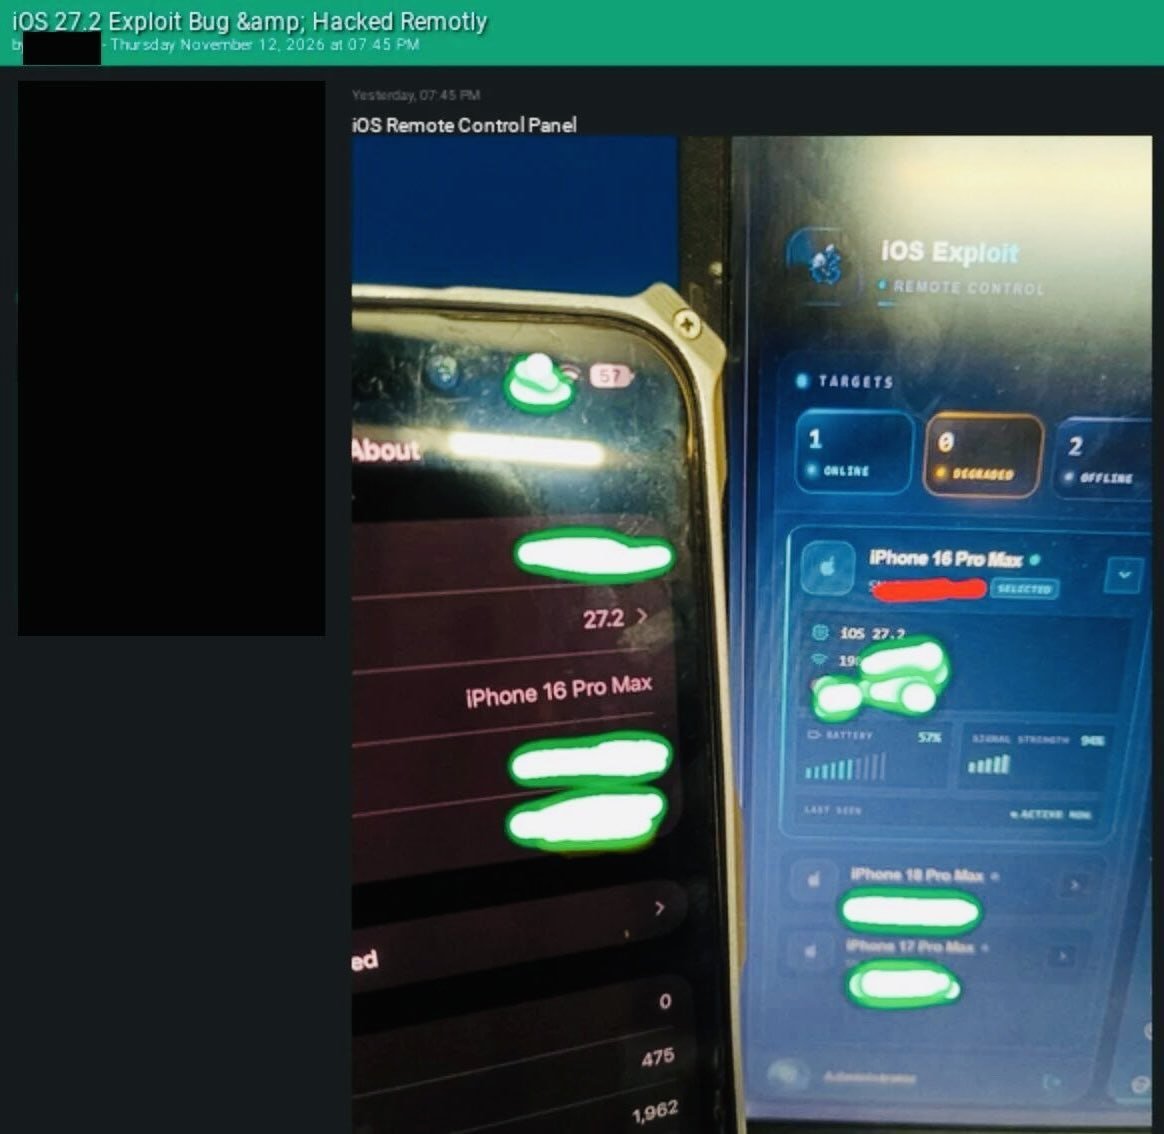
境外地下论坛近日出现一则售卖帖,卖家叫卖一款针对iPhone的远程控制面板,宣称支持iOS 13到27.2。安全研究者梳理其技术描述后认为,“全版本通吃”多半夸大、稳定性存疑,实质更可能是Darksword的升级版本。但帖中列出的功能清单,仍足以说明这类工具的成熟程度。
按卖家说法,入侵入口以社工为主:通过短信、聊天软件、邮件投递钓鱼页面,把目标引到恶意网页,并提到利用WebKit远程代码执行。拿到入口后,工具声称可绕过系统指针校验(PAC)、借GPU通道逃出沙箱、借用系统媒体进程提权、经ICMPv6路径取得内核读写权限——这一串组合说明攻击者瞄准的是系统最高权限,而非停留在普通应用层。
真正需要留意的是后面三项能力。其一,设备重启后仍保持访问,“重启一下就好”的应急思路在这种情况下失效。其二,可导出钥匙串数据、聊天记录、文件和凭据,以及各类App内的信息,并声称能提取加密钱包数据;钥匙串里保存着App密码、Wi-Fi凭据和部分支付凭证,一旦被明文导出,等于手机里的账号体系整体失守。其三,摄像头、麦克风、定位、屏幕可实时监控,配合集中式控制面板、远程Shell和多设备管理,攻击者能批量盯人。
这些能力是否全部真实、能否在最新系统上稳定运行,外界无法核实,卖方描述通常带水分。但风险要点不会因夸大而消失:只要点开一条伪装成快递、银行或招聘的短信链接,后续防线就只剩系统本身。
防范上有两条最实用:陌生短信和邮件里的链接一律不点,尤其是要求输入Apple ID密码或验证码的页面;系统和App保持最新版本,更新不是万能的,但能挡掉已被修复的公开漏洞。持币用户另需注意,助记词、私钥不要存在相册、备忘录或聊天收藏里,这些位置正是手机被控后最先被翻的地方;大额资产建议放硬件钱包,交易平台账号单独开启二次验证。
📋 简要摘要 ▸
安全研究者在境外地下论坛发现一款宣称支持iOS 13至27.2的远程控制面板,功能覆盖短信与邮件钓鱼投递、绕过指针校验与沙箱提权、设备重启后驻留、钥匙串与聊天记录导出、摄像头麦克风定位屏幕实时监控,以及远程Shell和多设备集中管理,并声称可提取加密钱包数据。分析认为所谓全版本支持多半夸大,实质可能是Darksword的升级版本。
📋 完整原文 ▸
**#行业资讯****:地下论坛售卖 iOS 13 到 27.2 全支持远程控制面板**
钓鱼链接点开,钥匙串明文拖走、**绕过安全机制、提取加密钱包数据**。
**宣称六项能力**:
•初始访问:短信、聊天软件、邮件投递,配钓鱼页面;顺带提了 WebKit 远程代码执行。
•权限提升:绕开系统的指针校验(PAC)、**从 GPU 通道逃出沙箱、借用系统媒体进程提权、靠 ICMPv6 路径拿内核读写。**
•重启后驻留:设备重启之后依然保持访问。
•数据导出:钥匙串(Keychain)数据、聊天记录、文件、凭据,以及各类 App 里的信息。
•实时监控:摄像头、麦克风、定位、屏幕。
•远程控制:集中式控制面板、**远程 Shell、多设备管理、多条通信通道。**
"支持到 27.2" 多半不行或不稳定,估计还是Darksword 升级版。**但是苹果防线再厚,最终也扛不住 AI 带来的安全冲击。**
**广告赞助商由**🌟🌟🌟🌟🌟🌟😀😀🌟🌟🌟
**独家赞助,均已上押担保**
✍️投稿文案找:阿峰:@yysd8886
[✍️**东南亚资讯**](https://t.me/yysd8886) 欢迎各大媒体、自媒体转发。为了方便大家转发,我们**不加水印**、对爆料内容**不加原创**。
🌈🌈 **频道广告赞助商** 🌈🌈
🌟🌟🌟🌟🌟🌟😀😀🌟🌟🌟[**开始游戏**](https://v8375.com/)
🦯🌟🌟🌟🌟🌟 [**福利入口**](https://t.me/v8dianzi7890/88)
✍️投稿文案找:@yysd8886
👉🏻频道管理:@baoguangjpz
🛎广告招商:@Flau0228