电报聊天小部件一周两漏洞 安卓版可远程执行代码
分类科技安全
来源大事件
发布时间2026/11/16 13:26
详情描述
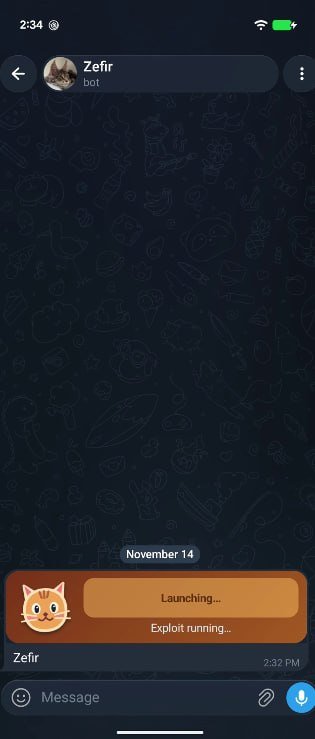
安全公司NebuSec披露,Telegram新上线的沙箱化聊天小部件存在漏洞,可绕过seccomp过滤器。攻击者借助安卓最新版客户端,即可在受害者手机上运行自己的代码。这是该功能上线不到一周内出现的第二个小部件漏洞。
seccomp是Telegram为锁定小部件进程而加入的Linux过滤器,作用是限制组件能调用的系统资源。NebuSec称其漏洞能绕过这一层限制,意味着小部件与外部的隔离并未起到预期效果。两天前,Telegram创始人帕维尔·杜罗夫才公开回应首个漏洞,称其“并不存在”,并且已“完全在服务器端修补”,同时邀请他人入侵自己的账户来验证安全性。第二个漏洞的出现,直接与这一表态形成对照。
受影响的是使用安卓最新版客户端、并接触到可交互小部件的用户。代码在手机本地执行,理论上可触及本地数据;正常的文字和语音聊天不受影响,风险集中在可交互小部件这一功能上。漏洞由哪一方触发、利用是否需要用户主动点击小部件、以及是否已有在野利用,披露信息中均未说明。
对普通用户来说,可以做的有两件事:一是确保客户端来自官方商店并保持最新版本,暂不打开来源不明的聊天小部件;二是为账号开启两步验证,并检查登录设备列表,发现异常设备及时下线。
对在柬埔寨使用Telegram的用户而言,该功能刚上线即连续出现两个漏洞,短期内组件本身的安全性仍可能继续被检验。杜罗夫此前“服务器端已完全修补”的说法针对的是首个漏洞,第二个漏洞的修复进度目前没有公开说明,是否已在服务端或客户端生效,需以Telegram后续公告为准。
📋 简要摘要 ▸
安全公司NebuSec披露,Telegram新上线的沙箱化聊天小部件存在可绕过seccomp过滤器的漏洞,攻击者借助安卓最新版客户端即可在受害者手机上运行自己的代码。这是该功能上线不到一周内出现的第二个同类漏洞。创始人杜罗夫两天前刚称首个漏洞“并不存在”,并表示已在服务器端完全修补,还公开邀请他人入侵其账户验证安全性。
📋 完整原文 ▸
#**突发****:研究人员利用了 Telegram 全新沙箱化聊天小部件的漏洞。通过 Android 应用最新版本,他们可以在受害者手机上运行自己的代码。
**
这是该功能上线不到一周以来的第二个小部件漏洞。
两天前,T**elegram 创始人帕维尔·杜罗夫表示第一个漏洞“并不存在”,并且已“完全在服务器端修补”**。他还敢于人们入侵他的账户。
安全公司 NebuSec 表示,其漏洞可绕过 seccomp,**这是 Telegram 添加的 Linux 过滤器,用于锁定小部件进程。**
**广告赞助商由**🌟🌟🌟🌟🌟🌟😀😀🌟🌟🌟
**独家赞助,均已上押担保**
✍️投稿文案找:阿峰:@yysd8886
[✍️**东南亚资讯**](https://t.me/yysd8886) 欢迎各大媒体、自媒体转发。为了方便大家转发,我们**不加水印**、对爆料内容**不加原创**。
🌈🌈 **频道广告赞助商** 🌈🌈
🌟🌟🌟🌟🌟🌟😀😀🌟🌟🌟[**开始游戏**](https://v8375.com/)
🦯🌟🌟🌟🌟🌟 [**福利入口**](https://t.me/v8dianzi7890/88)
✍️投稿文案找:@yysd8886
👉🏻频道管理:@baoguangjpz
🛎广告招商:@Flau0228